内网监控与安全系统监控服务 构建企业数字安全的双引擎
在数字化转型的浪潮中,企业内网已从单纯的数据传输通道演变为承载核心业务、敏感数据与关键应用的生命线。随着网络边界的模糊与攻击手段的复杂化,内网安全形势日益严峻。单纯依靠边界防护已不足以应对内部威胁与横向移动攻击。因此,内网监控系统与安全系统监控服务成为企业构建主动防御体系不可或缺的“双引擎”。
一、内网监控系统:洞察网络内部的“显微镜”
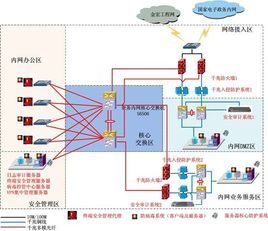
内网监控系统是对企业内部网络流量、设备状态、用户行为进行实时采集、分析与可视化的技术平台。其核心价值在于打破内网“黑盒”状态,让安全团队对网络内部发生的一切了如指掌。
1. 核心监控维度
- 流量与协议分析:深度解析内网东西向流量,识别异常协议、扫描行为与数据外传迹象,及时发现失陷主机的C2通信。
- 资产与设备状态监控:自动发现并持续盘点内网资产(服务器、终端、网络设备、IoT设备),监控CPU、内存、端口开放等健康指标,杜绝“影子资产”。
- 用户行为分析(UBA):基于基线建模,监控用户账号的异常登录、权限滥用、敏感数据访问等行为,有效识别内部威胁与账号失陷。
2. 典型应用场景
- 横向移动检测:通过分析SMB、RDP、SSH等协议的异常连接,快速定位攻击者在内网的横向渗透路径。
- 勒索病毒早期预警:监控文件加密行为与异常进程链,在勒索病毒爆发初期实现阻断与隔离。
- 性能与故障排查:结合网络流量与设备指标,快速定位业务卡顿、丢包等故障根因。
二、安全系统监控服务:7×24小时的“安全哨兵”
安全系统监控服务是将技术工具与专家运营相结合的服务模式。它超越了单纯的软件部署,依托专业安全团队对各类安全系统(如SIEM、IDS/IPS、EDR、防火墙等)进行持续监视、分析与响应,帮助企业应对安全人才短缺与告警疲劳的挑战。
1. 服务核心内容
- 安全日志集中管理与关联分析:采集全网安全设备与系统日志,通过SIEM平台进行归一化与关联分析,从海量告警中筛选出真实威胁。
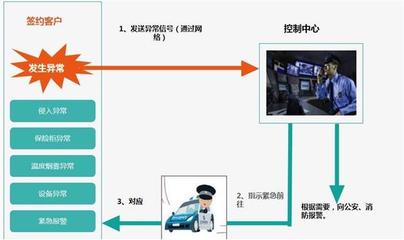
- 实时威胁监测与预警:7×24小时监控安全设备告警,结合威胁情报与专家研判,第一时间向客户推送高危事件预警。
- 事件响应与闭环处置:提供从告警验证、影响范围评估到指导修复、取证溯源的全流程响应服务,确保安全事件“事事有回音,件件有着落”。
- 定期安全报告与优化建议:输出日报、周报、月报,量化安全态势,并基于监控数据提出策略调优与加固建议。
2. 服务价值体现
- 降本增效:企业无需自建庞大的7×24安全运营团队,即可获得专业级监控能力,显著降低人力成本。
- 快速响应:专业安全分析师团队专注告警处置,缩短MTTD(平均检测时间)与MTTR(平均响应时间),将损失降到最低。
- 持续合规:满足等保2.0、GDPR、行业监管对安全监测与日志审计的合规要求。
三、协同共生:从“看见”到“处置”的闭环
内网监控系统与安全系统监控服务并非孤立存在,而是相辅相成、协同共生。
- 数据驱动服务:内网监控系统提供的全流量、资产与行为数据,为安全监控服务提供了更丰富的分析上下文,使威胁研判更精准。
- 服务赋能系统:安全系统监控服务的专家经验与响应流程,能够反哺内网监控系统的策略优化与告警降噪,让系统越用越“聪明”。
- 构建主动防御闭环:两者结合形成“监测-分析-响应-优化”的完整闭环,将安全能力从被动防御升级为主动狩猎,真正实现内网安全的可知、可防、可控。
四、实践建议:如何落地双引擎体系
- 明确需求与范围:梳理内网关键资产与业务流,确定监控重点(如核心数据库区、研发代码区),避免全网无差别监控带来的资源浪费。
- 选择合适的监控系统:评估系统的流量解析深度、资产识别准确率、扩展性与易用性,优先选择支持API对接与告警联动的产品。
- 引入专业监控服务:根据自身安全团队能力,选择全托管MSS(安全托管服务)或混合模式(本地团队+服务商协同),重点关注服务商的响应时效与威胁情报能力。
- 建立协同流程:定义内网监控系统与安全服务团队的告警升级与联动处置SOP,确保监控发现异常后能快速触发服务响应。
- 持续运营与优化:定期复盘监控数据与事件处置记录,持续调整监控策略、基线模型与响应预案,实现安全运营的螺旋式提升。
###
内网监控系统赋予企业“看得见”的能力,安全系统监控服务提供“管得住”的保障。在高级威胁常态化、内网边界逐渐消失的今天,唯有将技术工具与专家服务深度融合,构建起主动、持续、闭环的内网安全监控体系,企业方能在数字化的征途中行稳致远。
如若转载,请注明出处:http://www.21911535317.com/product/57.html
更新时间:2026-11-21 22:33:23